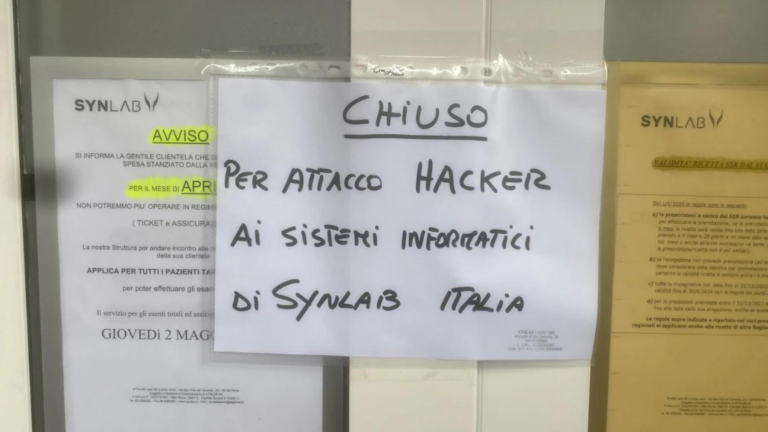
Quel che è accaduto il 18 aprile scorso, non è stato sicuramente un problema volontariamente provocato da Synlab. Però, quando si deve spiegare agli clienti/pazienti che i loro dati personali e sanitari sono finiti nelle mani di una cybergang criminale e che quegli stessi dati sono stati pubblicati nel deepweb, occorrerebbe mettere al centro di ogni discorso le vere vittime: gli utenti. Dal contenuto del comunicato pubblicato da Synlab Italia – proprio nel giorno in cui la gang ransomware …
Per leggere il resto dell’articolo devi collegarti direttamente sul sito della fonte: